
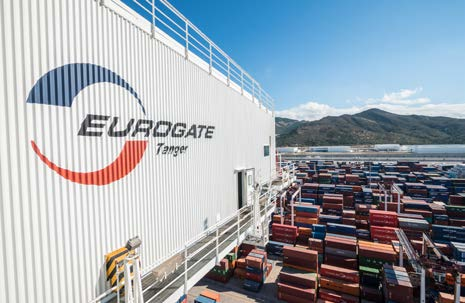
تواجه شركة “أوروغيت طنجة”، المشغلة لمحطة الحاويات بميناء طنجة المتوسط، تهديداً إلكترونياً من مجموعة قرصنة تدعى “n0n”، التي أدرجت اسم الشركة ضمن قائمة أهدافها، مطالبة بفدية تصل إلى 6 ملايين دولار مقابل عدم نشر بيانات ووثائق تقول إنها حصلت عليها.
وحسب تقرير نشرته شركة الأمن السيبراني “SOCRadar” بحر الشهر المنقضي، فإن المجموعة أدرجت 38 مؤسسة عاملة في قطاع النقل البحري والموانئ والخدمات اللوجستية عبر العالم ضمن حملتها، ومن بينها الشركة المذكورة بطنجة.
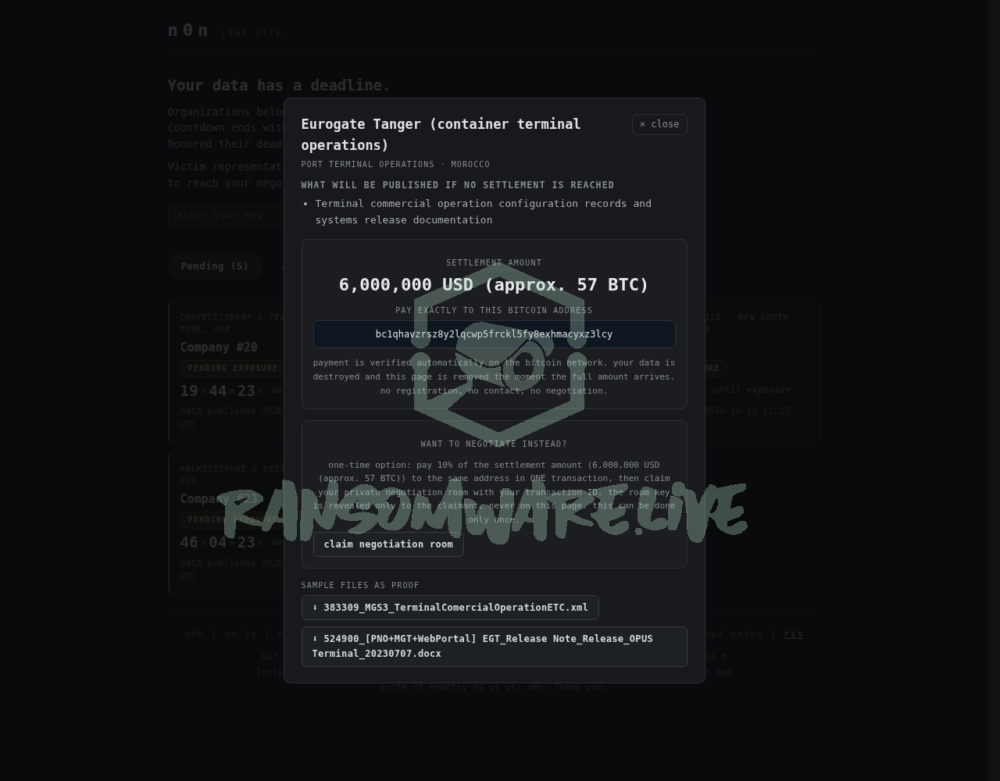
وتشير المعطيات التي أوردها التقرير إلى أن القراصنة يدعون امتلاك 354 ملفاً إلكترونياً مرتبطاً بـ”أوروغيت طنجة”، بحجم إجمالي يناهز 660 ميغابايت، تتضمن وثائق تجارية وسجلات تشغيلية ومعلومات مرتبطة بأنظمة المحطة. كما عرضت المجموعة إمكانية فتح قناة تفاوض خاصة مقابل أداء 10 في المائة من قيمة الفدية، أي حوالي 600 ألف دولار، وفق المعطيات التي رصدتها الشركة المتخصصة في استخبارات التهديدات السيبرانية.
وبحسب تحليل نشرته شركة الأمن السيبراني “Cydome”، فإن طبيعة الملفات المرتبطة بهذه الحملة قد تتجاوز الوثائق التجارية العادية، لتشمل بيانات تبادل إلكتروني بين المؤسسات البحرية، ومخططات توزيع الحاويات على السفن، وسجلات الحجوزات وحركة الشاحنات عند بوابات الموانئ، فضلاً عن معلومات حول أنظمة التشغيل والربط التقني. وأشارت الشركة إلى وجود مؤشرات على احتواء بعض العينات على بيانات شخصية وحسابات مستخدمين وكلمات مرور.
ولم تقف المعطيات المثيرة عند هذا الحد، إذ تحدث تحليل “Cydome” عن احتمال وجود وثائق مالية وتجارية ضمن الأرشيف، من قبيل الفواتير والتعريفات التجارية وحسابات الخدمات المينائية ومستحقات التأخير. كما رجحت الشركة أن تكون البيانات مرتبطة بأرشيف تقني تابع لمزود الخدمات المعلوماتية الكوري “CyberLogitec”، الذي يقدم حلولاً برمجية لعدد من المؤسسات العاملة في القطاع البحري، معتبرة أن الحملة قد تكون ناتجة عن مصدر مشترك للبيانات، وليس بالضرورة عن اختراق منفصل لكل مؤسسة ورد اسمها في القائمة.
وفي السياق ذاته، ذكرت منصة “Splash247” المتخصصة في أخبار الملاحة البحرية في تقرير حديث، أن مجموعة “n0n” كانت قد حددت يوم 19 أكتوبر 2026 موعداً لنشر البيانات المزعومة، ما لم تتم الاستجابة لمطالبها المالية. وأوضحت المنصة أن الحملة شملت شركات للنقل البحري ومشغلي موانئ ومحطات للحاويات في 18 دولة، من بينها المغرب عبر استهداف شركة “أوروغيت طنجة” المشغلة لمحطة للحاويات بميناء طنجة المتوسط، مشيرة إلى أن ادعاءات الاختراق لم تكن قد حظيت بتأكيد مستقل من المؤسسات المستهدفة.
وتثير هذه القضية مخاوف بشأن احتمال انكشاف معطيات لا تخص الشركة المشغلة لمحطة بطنجة المتوسط وحدها، بل قد تمتد إلى شركات الشحن والمتعاملين معها، بالنظر إلى طبيعة البيانات المتبادلة بين مختلف حلقات النقل البحري. ومع ذلك، يبقى حجم الاختراق وطبيعة المعلومات التي تم تسريبها فعلياً غير محسومين، في ظل غياب تأكيد مستقل لصحة جميع الملفات المزعومة، وعدم توفر إعلان رسمي يؤكد وقوع اختراق لمعطيات “أوروغيت طنجة”.
التعليقات
شاركنا رأيك حول الموضوع 👇